Souveräne Cloud: Was Sie wirklich prüfen, bevor Sie Ihre Daten irgendwo unterbringen
Blogbeiträge
TL;DR
- Für eine souveräne Cloud gibt es kein Gütesiegel. Sie prüfen es selbst, mit den Fragen in diesem Artikel.
- Bei einer souveränen Cloud geht es um Kontrolle: Kommen Sie jederzeit an Ihre Daten, können Sie wechseln, wenn es nötig ist, und kann kein Dritter Ihren Dienst abschalten oder auf Ihre Daten zugreifen? Datenstandort und Eigentümer des Anbieters sind Teil davon.
- NIS2 und die DSGVO bleiben Ihre Verantwortung. Ein Anbieter kann Ihnen helfen, übernimmt diese Verantwortung aber nicht.
Wo Ihre Daten liegen, ist nur eine von drei Ebenen
Viele Anbieter sagen Ihnen, dass Ihre Daten in einem niederländischen oder europäischen Rechenzentrum liegen. Das stimmt oft, und Sie können es leicht überprüfen. Es sagt aber wenig darüber aus, wer technisch an Ihre Daten kommt und wie leicht Sie wieder gehen können.
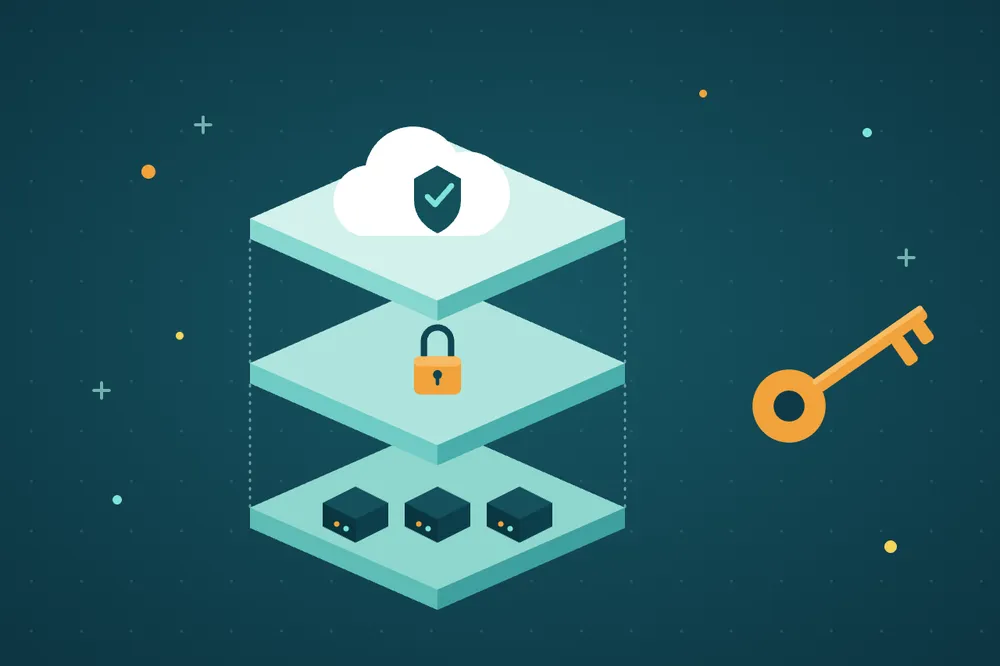
Dabei spielen drei Ebenen eine Rolle. Wo Ihre Daten physisch liegen. Wem der Anbieter gehört und welchem Recht dieses Unternehmen unterliegt. Und wie der Dienst aufgebaut ist: Wo läuft die Verwaltungsumgebung, wer hat die Verschlüsselungsschlüssel, und nutzt der Anbieter unter der Haube die Infrastruktur eines Dritten?
Die dritte Ebene wird am häufigsten übersehen. Dabei bestimmt sie, wie schwer die beiden anderen wiegen. Nehmen Sie den amerikanischen CLOUD Act. Er kann Anbieter, die unter US-Recht fallen, verpflichten, Daten herauszugeben, die sie besitzen, verwalten oder kontrollieren. Kann ein Anbieter technisch nicht an Ihre Daten, weil Sie die Schlüssel verwalten und keine externe Verwaltungsumgebung dazwischen sitzt, gibt es wenig Verwertbares herauszugeben. Fällt die Verwaltungsplattform unter US-Recht, kann dieses Gesetz Ihre Daten trotzdem erreichen, auch wenn die Server in den Niederlanden stehen. Das muss kein Hindernis sein, solange Sie es bewusst abwägen.
Achten Sie außerdem auf einen Kill Switch. Kann ein Lieferant Ihren Dienst abschalten, zum Beispiel über eine Lizenzprüfung, die fehlschlägt, wenn die Verbindung wegfällt? Dann liegt die Kontrolle nicht bei Ihnen, was auch immer im Vertrag steht.
Sie fragen sich, welche europäischen Anbieter nicht unter den CLOUD Act fallen? Schauen Sie dann auf Eigentum und Architektur. Stellen Sie beide Fragen direkt und lassen Sie sich die Antwort schriftlich geben.
Was NIS2 und die DSGVO von einem Anbieter verlangen
NIS2 und die DSGVO sind Regeln für Ihre Organisation. Ein Anbieter kann die Compliance erleichtern oder erschweren. Die rechtliche Verantwortung bleibt bei Ihnen, als Verantwortlicher oder als wesentliche oder wichtige Einrichtung.
Hier hilft ein Anbieter tatsächlich:
- Datenresidenz innerhalb der EU, vertraglich festgelegt.
- Meldefristen bei Sicherheitsvorfällen, die zu dem passen, was NIS2 von Ihnen verlangt.
- Eine aktuelle Liste der Unterauftragsverarbeiter, damit Sie wissen, wer sonst noch an Ihre Daten kommt.
- Logs, Zugriffsdaten und Berichte, die Sie Ihrem eigenen Auditor geben können.
Sagt ein Anbieter, er macht Ihre Organisation compliant? Dann lassen Sie ihn erklären, was er damit genau meint.
Was Sie prüfen, bevor Sie unterschreiben
Gehen Sie diese Fragen bei jedem Anbieter durch, auch bei Ihrem aktuellen.
Behalten Sie die Kontrolle?
- Können Sie Ihre Daten in einem brauchbaren Format herausholen, ohne Strafe? Fragen Sie, was ein Wechsel kostet, in Zeit und Geld.
- Wo läuft die Plattform, mit der Ihre Umgebung verwaltet wird? Läuft sie bei einem Dritten, haben Sie eine Abhängigkeit, die Sie später schwer wieder loswerden.
- Wer verwaltet die Verschlüsselungsschlüssel? Tut das der Anbieter, finden Sie heraus, in welchem rechtlichen Verfahren er gezwungen werden kann, sie herauszugeben.
- Kann jemand anderes Ihren Dienst abschalten, zum Beispiel wenn eine Lizenz ausläuft oder eine Verbindung wegfällt? Prüfen Sie, wie sich der Dienst in diesem Fall verhält.
Stimmt der Rest des Bildes?
- Nutzt der Anbieter unter der Haube die Infrastruktur eines Hyperscalers? Dann kehren die vier Fragen oben eine Ebene tiefer zurück.
- Wem gehört das Unternehmen und wo ist es registriert? Das Handelsregister oder die Pressemitteilungen des Anbieters selbst geben darüber Auskunft.
- In welchen Rechenzentren liegen Ihre Daten genau? Lassen Sie die Standorte im Vertrag festhalten, denn „in Europa“ ist zu vage.
- Welche Zertifizierungen hat der Anbieter, etwa ISO 27001, SOC 2 oder PCI DSS, wo relevant? Fordern Sie die Zertifikate selbst an und lesen Sie den Geltungsbereich.
- Hat der Anbieter schon einmal eine Anfrage einer ausländischen Regierung erhalten, und wie läuft der Prozess ab, wenn das passiert?
Das ist dieselbe Due Diligence, die Sie bei jedem Lieferanten mit sensiblen Daten durchführen.
Überlegen Sie einen Wechsel von AWS oder Azure? Lesen Sie dann auch Europäische Alternative zu AWS: So baut ein SaaS-Scale-up eine widerstandsfähige Cloud-Strategie.
Warum Sie das jetzt schon klären
Die meisten Organisationen klären das erst, wenn ein Kunde, ein Auditor oder eine Aufsichtsbehörde danach fragt. Dann wird es hektisch. Machen Sie es jetzt, auch bei Ihrem aktuellen Anbieter, sind Sie einen Nachmittag damit beschäftigt. Während eines Audits kostet es Sie viel mehr.
Es hilft auch bei Verhandlungen. Wie ein Anbieter auf diese Fragen reagiert, sagt viel darüber, wie er arbeitet. Eine klare, schriftliche Antwort ist ein gutes Zeichen. Weicht er aus, nehmen Sie das in Ihre Entscheidung mit auf.
So setzen wir das selbst um
Worldstream ist eine flexible, transparente und lokale Alternative, die in eine widerstandsfähige Cloud-Strategie passt. Wir sind ein niederländisches Unternehmen mit eigenen Rechenzentren in Naaldwijk und einem eigenen Netzwerk, und wer unsere Eigentümer sind, ist öffentlich. Die gesamte Infrastrukturkette halten wir in eigener Hand: Rechenzentrum, Netzwerk, Hardware und Support. Sie arbeiten mit festen Monatspreisen, auf Basis dessen, was Sie mit uns vereinbaren. So wissen Sie, wofür Sie zahlen, und bekommen keine Überraschungen auf der Rechnung. Unsere Engineers sind 24/7 vor Ort in unseren eigenen Rechenzentren, und die durchschnittliche Reaktionszeit des Supports beträgt 7 Minuten.
Eine so konkrete Antwort dürfen Sie von jedem Anbieter erwarten. Kann ein Anbieter keine Zahl, keinen Standort und kein Dokument nennen, ist das ein Grund nachzufragen.
Ihr erster Schritt
Wählen Sie Ihren aktuellen Anbieter oder den, den Sie in Betracht ziehen. Finden Sie an einem Nachmittag heraus, wer der Eigentümer ist, wo Ihre Daten liegen, wo die Verwaltungsumgebung läuft, wer die Schlüssel hat und was der Vertrag zu Exit und Datenanfragen sagt. Schreiben Sie die Antworten auf.
Kommen Sie selbst nicht weiter? Stellen Sie die Fragen dann direkt dem Anbieter und achten Sie darauf, wie schnell und wie konkret die Antwort kommt. Möchten Sie die Liste für Ihre eigene Umgebung mit uns durchgehen? Nehmen Sie Kontakt auf, wir denken gern mit.
Häufig gestellte Fragen
Nein. Souveränität hängt von Architektur, Exit-Bedingungen, Eigentum und Datenstandort zusammen ab. Zertifizierungen wie ISO 27001 oder SOC 2 betreffen Sicherheitsmaßnahmen. Über Rechtsraum oder Exit sagen sie nichts, prüfen Sie sie also zusätzlich zu den anderen Fragen.