Load balancer in Portal: wat het is en hoe je er een aanmaakt
Kort antwoord
Een Worldstream Load Balancer staat op een bestaande firewall en publiceert diensten op het publieke IP van die firewall. Er is geen extra load-balancer-VM en geen extra publiek IP. Maak er een aan onder Networking & Security → Load Balancers → Create load balancer, en voeg daarna een pool, een real server en een listener toe.
De load balancer in Portal is een add-on op je HA-firewall, geen los apparaat. Bezoekers verbinden met een publiek IP dat al bij de firewall hoort. De load balancer verdeelt dat verkeer daarna over VPS-instances achter de firewall.
Eén load balancer hoort bij één firewall. Het menu-item is Load Balancers, onder Networking & Security. Zie je het niet, dan is het Load Balancer-product nog niet ingeschakeld op het account.
Voor het idee achter health checks, algoritmes en sticky sessions, zie Load balancing uitgelegd. Dit artikel gaat over het product in Portal.
Wat je eerst nodig hebt
- Een actieve Firewall met minstens één publiek IP dat ready is. Maak die aan onder Firewall als je er nog geen hebt; zie Firewall basisprincipes in Portal.
- Een factuurovereenkomst. Aanmaken is geblokkeerd totdat betaling is ingesteld, op dezelfde manier als bij andere betaalde diensten.
- Backend-VPS-instances op een netwerk dat aan die firewall hangt. Die guests moeten de firewall als default gateway gebruiken. De load balancer herschrijft bronadressen niet, dus retourverkeer moet via dezelfde firewall terug.
Let op: Het aanmaken van een load balancer past het firewallpaar aan op het plan, één poot per keer. NAT- en VPN-verkeer op die firewall ziet een korte onderbreking (ongeveer twee seconden) terwijl de eerste poot overschakelt.
Een load balancer aanmaken
Open Load Balancers
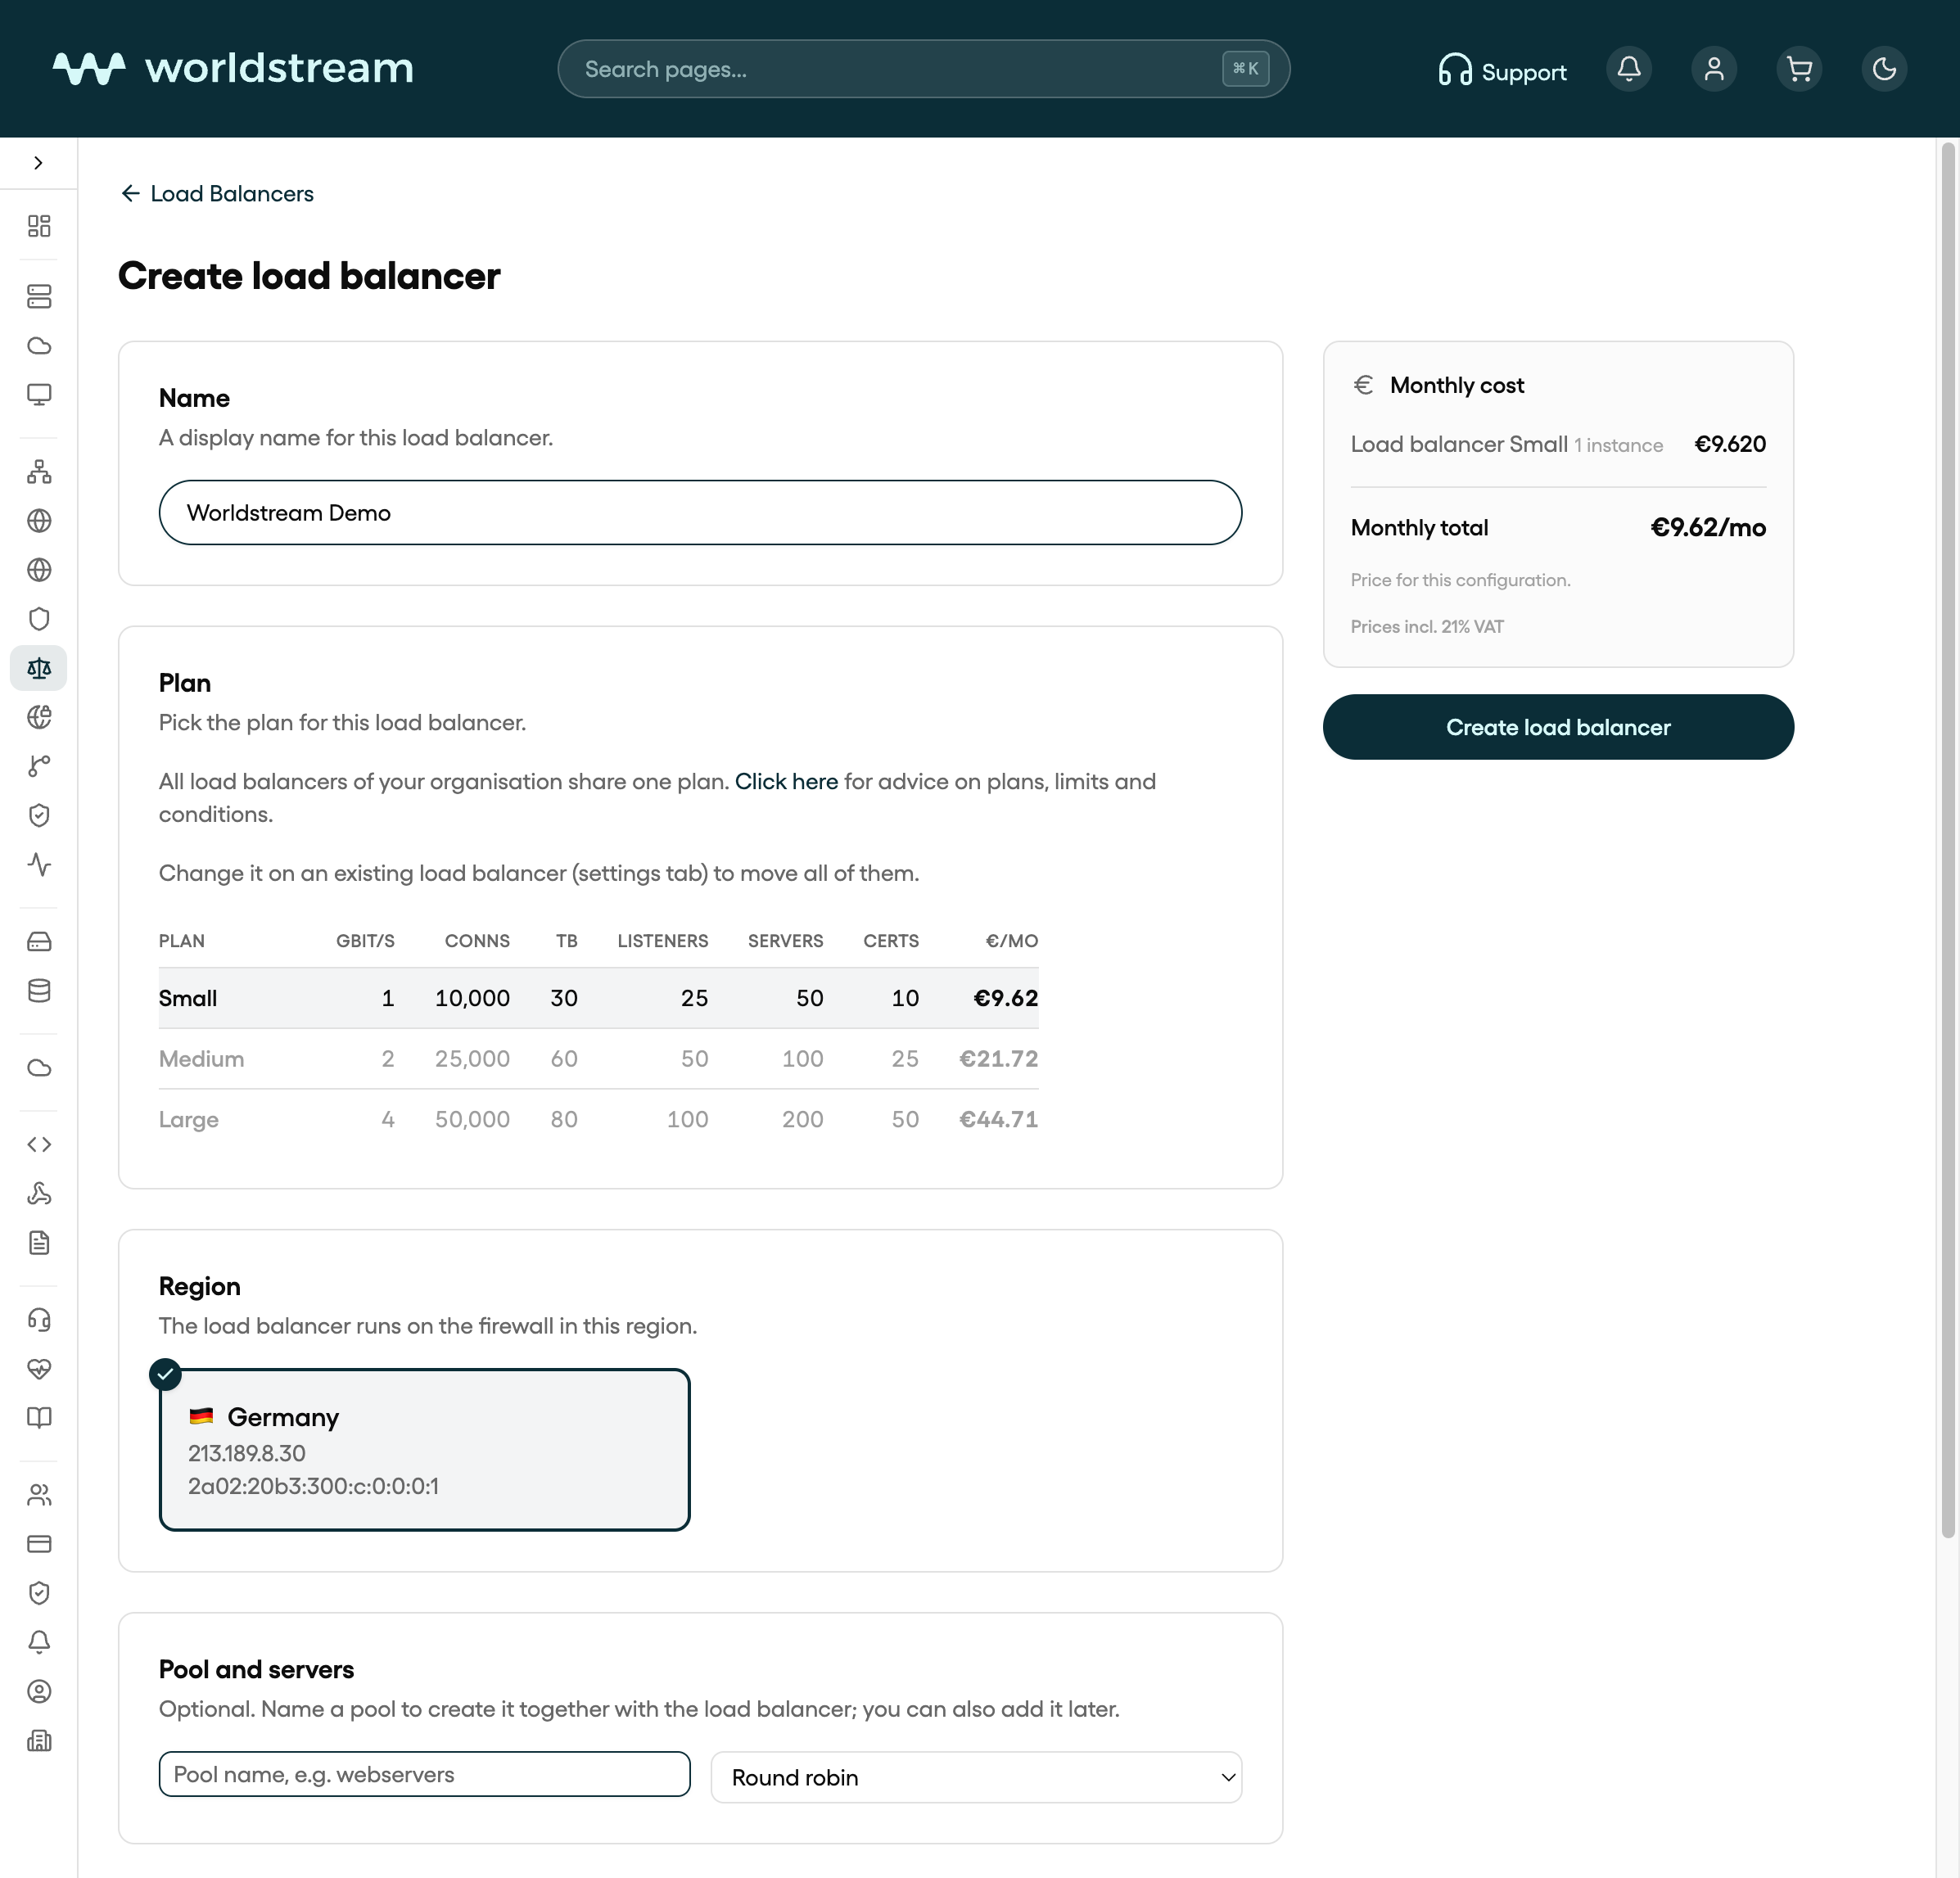
Ga in Portal naar Load Balancers en kies Create load balancer.
Geef hem een naam
De standaardnaam is load-balancer. Pas die aan als je later een naam wilt herkennen in de lijst. Na het aanmaken kun je de naam niet meer wijzigen.
Kies een plan
Elke plankaart toont bandbreedte, gelijktijdige verbindingen, inbegrepen verkeer en de limieten voor listeners, servers en certificaten. Alle load balancers op je account delen één plan. Bestaat de eerste al, wijzig het plan dan op een bestaande load balancer onder Settings. Voor welk formaat je kiest, en de limieten en voorwaarden, zie Load balancer-plannen, limieten en voorwaarden.
Koppel de firewall
Kies onder Region and firewall de firewall die deze load balancer moet dragen. Firewalls die al een load balancer hebben, worden niet aangeboden. Is de lijst leeg, maak dan eerst een firewall aan of breid er een uit.
Voeg optioneel een pool en listeners toe
Het aanmaakformulier kan ook een eerste pool, real servers en listeners meenemen. Je kunt dat overslaan en ze toevoegen nadat de load balancer Active is. Bevestig Create load balancer.
Wacht tot de status Active is
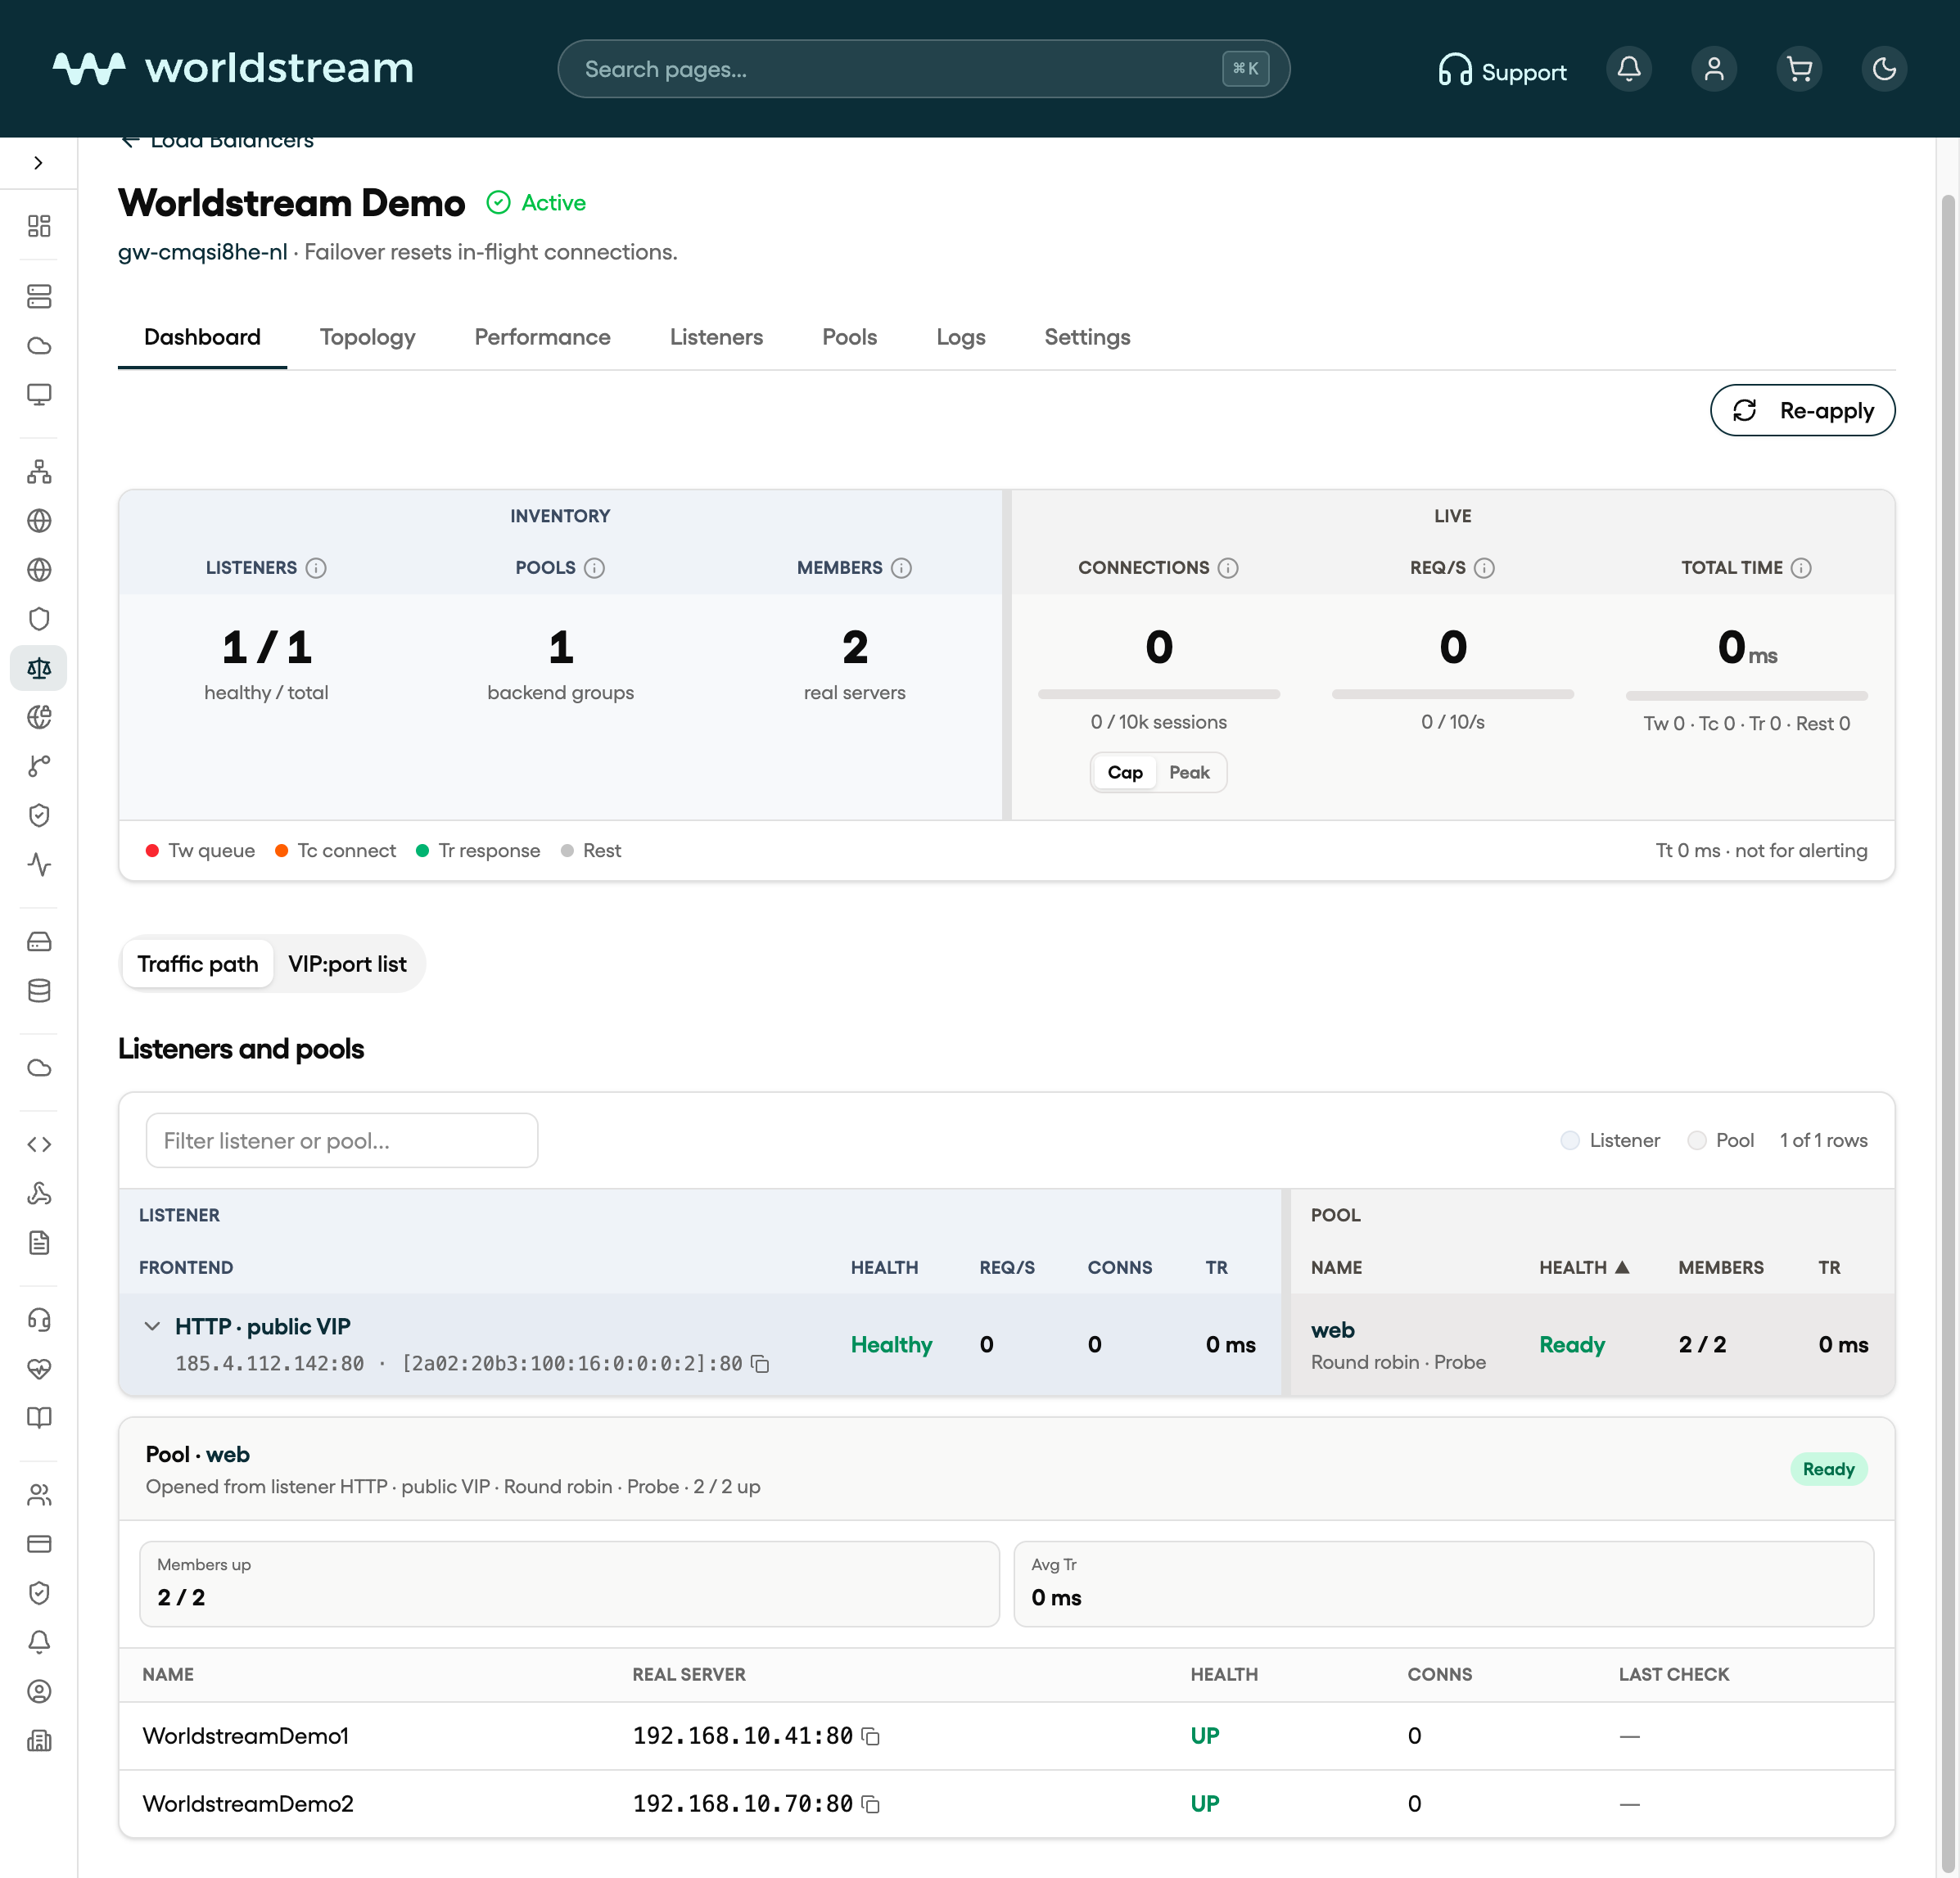
Aanmaken keert meteen terug. De load balancer gaat via Syncing naar Active. Error betekent dat de laatste apply is mislukt; de eigen NAT- en filterregels van de firewall blijven staan. Gebruik Re-apply op het tabblad Dashboard nadat je de config hebt gecorrigeerd.
Nadat hij Active is
De load-balancerpagina heeft deze tabbladen:
| Tabblad | Waar het voor is |
|---|---|
| Dashboard | Aantallen, live verbindingen, de VIP-naar-member-kaart en Re-apply |
| Topology | Hoe listeners, pools en real servers verbonden zijn |
| Performance | Verzoektempo, bandbreedte, verbindingen en HTTP 5xx over tijd |
| Listeners | Het publieke IP, de poort en het protocol die verkeer ontvangen |
| Pools | Groepen real servers, algoritmes, stickiness en health checks |
| Logs | Access- en journallijnen van de load balancer |
| Settings | Plan, Let's Encrypt-contactadres en verwijderen |
Aanbevolen volgorde na het aanmaken: pool → real server → listener. Verkeer heeft nergens heen totdat een pool minstens één member heeft en een listener naar die pool wijst.
Let op: Failover van de firewall verbreekt lopende verbindingen. Nieuwe verbindingen gaan door op de andere firewallpoot.
Wat dit product niet doet
- Het wijst geen apart publiek IP toe aan de load balancer. Listeners binden adressen die al op de firewall bestaan (je kunt IPv4 of IPv6 toevoegen wanneer je een listener aanmaakt).
- Real servers zijn IPv4. Een listener kan wel op IPv6 antwoorden; members erachter blijven IPv4.
- UDP is geen listenerprotocol. Kies HTTPS, HTTP of TCP.
- Het is geen WAF en geen CDN.
Volgende stap: een pool en real servers toevoegen, daarna een listener openen.