Soevereine cloud: wat je echt checkt voordat je data ergens onderbrengt
Kennisblog
TL;DR
- Er bestaat geen keurmerk voor een soevereine cloud. Je toetst het zelf, met de vragen in dit artikel.
- Bij een soevereine cloud draait het om controle: kun je altijd bij je data, kun je overstappen als dat nodig is, en kan geen andere partij je dienst uitzetten of je data openen? Datalocatie en eigendom van de provider zijn daar onderdelen van.
- NIS2 en de AVG blijven jouw verantwoordelijkheid. Een provider kan je helpen, maar neemt die verantwoordelijkheid niet over.
Waar je data staat, is maar één van drie lagen
Veel providers vertellen je dat je data in een Nederlands of Europees datacenter staat. Dat klopt vaak, en je kunt het makkelijk controleren. Alleen zegt het weinig over wie er technisch bij je data kan en hoe makkelijk je kunt vertrekken.
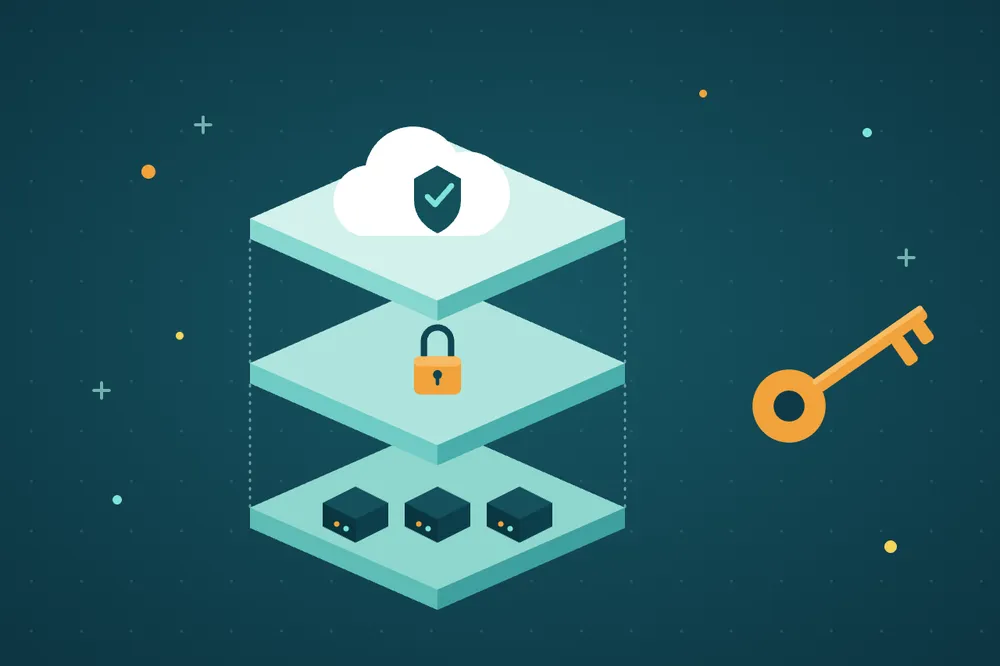
Daar spelen drie lagen een rol. Waar je data fysiek staat. Wie de provider bezit en onder welk recht dat bedrijf valt. En hoe de dienst gebouwd is: waar draait de beheeromgeving, wie heeft de encryptiesleutels, en gebruikt de provider onder de motorkap infrastructuur van een derde partij?
Die derde laag wordt het vaakst overgeslagen. Toch bepaalt hij hoe zwaar de andere twee wegen. Neem de Amerikaanse CLOUD Act. Die kan providers die onder Amerikaans recht vallen verplichten om data af te geven die ze in bezit, beheer of onder controle hebben. Kan een provider technisch niet bij je data, omdat jij de sleutels beheert en er geen externe beheeromgeving tussen zit, dan valt er weinig bruikbaars af te geven. Valt het beheerplatform onder Amerikaans recht, dan kan die wet je data wel raken, ook als de servers in Nederland staan. Dat hoeft geen bezwaar te zijn, zolang je het bewust meeweegt.
Let daarnaast op een uitzetknop (kill switch). Kan een leverancier je dienst uitzetten, bijvoorbeeld via een licentiecheck die faalt als de verbinding wegvalt? Dan ligt de controle niet bij jou, wat er ook in het contract staat.
Vraag je je af welke Europese providers buiten de CLOUD Act vallen? Kijk dan naar eigendom én architectuur. Stel beide vragen direct en vraag het antwoord zwart op wit.
Wil je verder kijken dan de claims? In de whitepaper Digitale soevereiniteit voorbij de hype lees je hoe je met afhankelijkheden omgaat.
Wat NIS2 en de AVG van een provider vragen
NIS2 en de AVG zijn regels voor jouw organisatie. Een provider kan compliance makkelijker of moeilijker maken. De juridische verantwoordelijkheid blijft bij jou, als verwerkingsverantwoordelijke of als essentiële of belangrijke entiteit.
Waar een provider wel bij helpt:
- Dataresidentie binnen de EU, vastgelegd in het contract.
- Meldtermijnen bij beveiligingsincidenten die aansluiten op wat NIS2 van jou vraagt.
- Een actuele lijst van subverwerkers, zodat je weet wie er nog meer bij je data kan.
- Logs, toegangsgegevens en rapporten die je aan je eigen auditor kunt geven.
Zegt een provider dat hij jouw organisatie compliant maakt? Laat hem dan uitleggen wat hij daar precies mee bedoelt.
Wat je checkt voordat je tekent
Loop deze vragen bij elke provider langs, ook bij je huidige.
Houd je de controle?
- Kun je je data eruit halen in een bruikbaar formaat, zonder boete? Vraag wat een overstap kost, in tijd en in geld.
- Waar draait het platform waarmee jouw omgeving beheerd wordt? Draait dat bij een derde partij, dan heb je een afhankelijkheid die je later lastig kwijtraakt.
- Wie beheert de encryptiesleutels? Doet de provider dat, zoek dan uit onder welk juridisch proces hij gedwongen kan worden ze af te geven.
- Kan iemand anders je dienst uitzetten, bijvoorbeeld als een licentie verloopt of een verbinding wegvalt? Check hoe de dienst zich in dat geval gedraagt.
Klopt de rest van het plaatje?
- Gebruikt de provider onder de motorkap infrastructuur van een hyperscaler? Dan komen de vier vragen hierboven een laag dieper terug.
- Wie bezit het bedrijf en waar is het geregistreerd? Het handelsregister of de persberichten van de provider zelf geven daar uitsluitsel over.
- In welke datacenters staat je data precies? Laat de locaties in het contract opnemen, want “in Europa” is te vaag.
- Welke certificeringen heeft de provider, zoals ISO 27001, SOC 2 of PCI-DSS waar relevant? Vraag de certificaten zelf op en lees de scope.
- Heeft de provider ooit een verzoek van een buitenlandse overheid gehad, en hoe ziet het proces eruit als dat gebeurt?
Dit is dezelfde due diligence die je bij elke leverancier met gevoelige data doet.
Overweeg je een overstap vanaf AWS of Azure? Lees dan ook Europees alternatief voor AWS: zo bouw je als SaaS-scale-up een weerbare cloudstrategie.
Waarom je dit nu al uitzoekt
De meeste organisaties zoeken dit pas uit als een klant, auditor of toezichthouder erom vraagt. Dan wordt het paniekvoetbal. Doe je het nu, ook bij je huidige provider, dan ben je er een middag mee bezig. Tijdens een audit kost het je veel meer.
Het helpt ook bij onderhandelen. Hoe een provider op deze vragen reageert, zegt veel over hoe hij werkt. Een helder, schriftelijk antwoord is een goed teken. Draait hij eromheen, neem dat dan mee in je beslissing.
Hoe wij dit zelf invullen
Worldstream is een flexibel, transparant en lokaal alternatief dat past in een weerbare cloudstrategie. We zijn een Nederlands bedrijf met eigen datacenters in Naaldwijk en een eigen netwerk, en wie onze eigenaren zijn, is openbaar. De hele infrastructuurketen houden we in eigen beheer: datacenter, netwerk, hardware en support. Je werkt met vaste maandprijzen, op basis van wat je met ons afspreekt. Je weet dus waarvoor je betaalt en je krijgt geen verrassingen op de factuur. Onze engineers zijn 24/7 op locatie in onze eigen datacenters, en de gemiddelde reactietijd van support is 7 minuten.
Zo’n concreet antwoord mag je van elke provider verwachten. Kan een provider geen getal, locatie of document geven, dan is dat een reden om door te vragen.
Je eerste stap
Kies je huidige provider of de provider die je overweegt. Zoek in een middag uit wie de eigenaar is, waar je data staat, waar de beheeromgeving draait, wie de sleutels heeft en wat het contract zegt over exit en data-opvragingen. Schrijf de antwoorden op.
Kom je er zelf niet uit? Stel de vragen dan direct aan de provider en let op hoe snel en hoe concreet het antwoord komt. Wil je de lijst voor je eigen omgeving met ons doorlopen? Neem contact op, we denken graag mee.
Meer weten over digitale soevereiniteit?
In de whitepaper “Digitale soevereiniteit voorbij de hype” lees je hoe je met afhankelijkheden omgaat. Je krijgt er een checklist bij waarmee je ziet waar je staat.
Veelgestelde vragen
Nee. Soevereiniteit hangt af van architectuur, exitvoorwaarden, eigendom en datalocatie samen. Certificeringen zoals ISO 27001 of SOC 2 gaan over beveiligingsmaatregelen. Over jurisdictie of exit zeggen ze niets, dus check ze naast de andere vragen.