Nube soberana: qué debes comprobar de verdad antes de alojar tus datos en cualquier sitio
Blogs
TL;DR
- No existe un sello para una nube soberana. Lo compruebas tú mismo, con las preguntas de este artículo.
- En una nube soberana lo que cuenta es el control: ¿puedes acceder siempre a tus datos, puedes cambiar de proveedor cuando haga falta y ningún otro puede apagar tu servicio o acceder a tus datos? La ubicación de los datos y la propiedad del proveedor forman parte de ello.
- NIS2 y el RGPD siguen siendo responsabilidad tuya. Un proveedor puede ayudarte, pero no asume esa responsabilidad.
Dónde están tus datos es solo una de tres capas
Muchos proveedores te dicen que tus datos están en un centro de datos neerlandés o europeo. A menudo es cierto, y es fácil de comprobar. Pero dice poco sobre quién puede acceder técnicamente a tus datos y lo fácil que es irte.
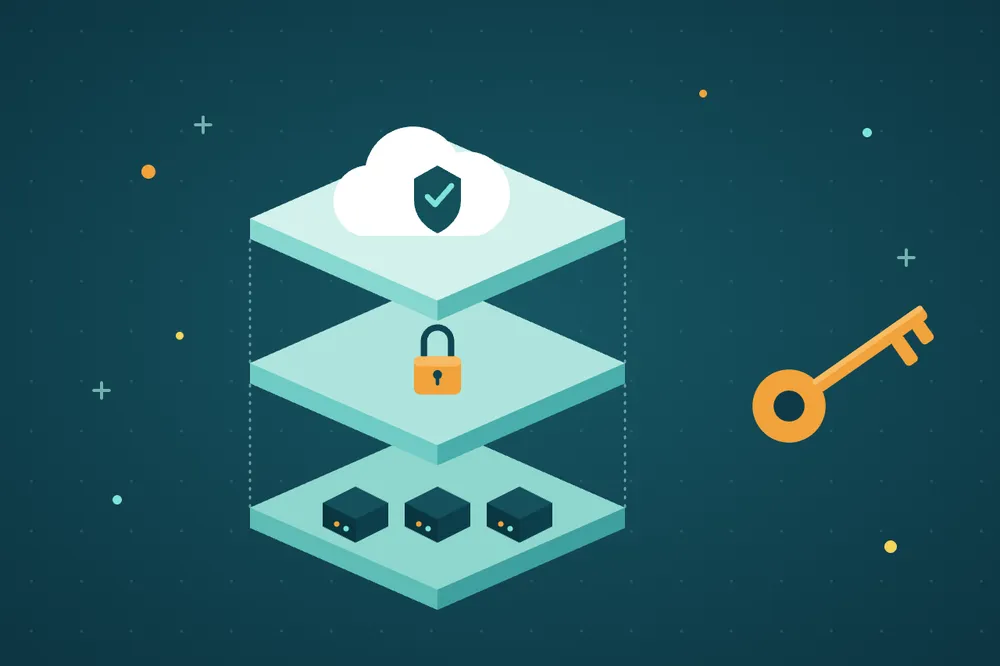
Aquí intervienen tres capas. Dónde se encuentran físicamente tus datos. Quién es el propietario del proveedor y a qué legislación está sujeta esa empresa. Y cómo está construido el servicio: dónde funciona el entorno de gestión, quién tiene las claves de cifrado y si el proveedor usa por debajo la infraestructura de un tercero.
Esa tercera capa es la que más se pasa por alto. Sin embargo, determina cuánto pesan las otras dos. Piensa en la CLOUD Act estadounidense. Puede obligar a los proveedores sujetos a la ley de EE. UU. a entregar datos que poseen, gestionan o controlan. Si un proveedor no puede acceder técnicamente a tus datos, porque las claves las gestionas tú y no hay un entorno de gestión externo de por medio, hay poco aprovechable que entregar. Si la plataforma de gestión está sujeta a la ley estadounidense, esa ley sí puede alcanzar tus datos, aunque los servidores estén en los Países Bajos. Eso no tiene por qué ser un problema, siempre que lo valores de forma consciente.
Fíjate también en un interruptor de apagado (kill switch). ¿Puede un proveedor apagar tu servicio, por ejemplo mediante una comprobación de licencia que falla cuando se pierde la conexión? Entonces el control no está en tus manos, diga lo que diga el contrato.
¿Te preguntas qué proveedores europeos quedan fuera de la CLOUD Act? Mira entonces la propiedad y la arquitectura. Plantea ambas preguntas directamente y pide la respuesta por escrito.
Qué exigen NIS2 y el RGPD a un proveedor
NIS2 y el RGPD son normas para tu organización. Un proveedor puede facilitar o dificultar el cumplimiento. La responsabilidad jurídica sigue siendo tuya, como responsable del tratamiento o como entidad esencial o importante.
En qué sí ayuda un proveedor:
- Residencia de los datos dentro de la UE, fijada en el contrato.
- Plazos de notificación de incidentes de seguridad que encajen con lo que NIS2 te exige.
- Una lista actualizada de subencargados, para que sepas quién más puede acceder a tus datos.
- Registros, datos de acceso e informes que puedas entregar a tu propio auditor.
¿Dice un proveedor que hace que tu organización cumpla la normativa? Pídele entonces que explique qué quiere decir exactamente con eso.
Qué comprobar antes de firmar
Repasa estas preguntas con cada proveedor, también con el actual.
¿Mantienes el control?
- ¿Puedes sacar tus datos en un formato utilizable, sin penalización? Pregunta cuánto cuesta cambiar, en tiempo y en dinero.
- ¿Dónde funciona la plataforma con la que se gestiona tu entorno? Si funciona en un tercero, tienes una dependencia de la que luego es difícil librarse.
- ¿Quién gestiona las claves de cifrado? Si lo hace el proveedor, averigua mediante qué proceso legal puede ser obligado a entregarlas.
- ¿Puede otro apagar tu servicio, por ejemplo cuando caduca una licencia o se pierde una conexión? Comprueba cómo se comporta el servicio en ese caso.
¿Encaja el resto del cuadro?
- ¿Usa el proveedor por debajo la infraestructura de un hyperscaler? Entonces las cuatro preguntas anteriores reaparecen una capa más abajo.
- ¿Quién es el propietario de la empresa y dónde está registrada? El registro mercantil o los comunicados de prensa del propio proveedor lo aclaran.
- ¿En qué centros de datos están exactamente tus datos? Haz que las ubicaciones consten en el contrato, porque “en Europa” es demasiado vago.
- ¿Qué certificaciones tiene el proveedor, como ISO 27001, SOC 2 o PCI DSS cuando proceda? Pide los certificados y lee el alcance.
- ¿Ha recibido el proveedor alguna vez una solicitud de un gobierno extranjero y cómo es el proceso cuando ocurre?
Es la misma diligencia debida que aplicas a cualquier proveedor con datos sensibles.
¿Te planteas dejar AWS o Azure? Lee entonces también Alternativa europea a AWS: cómo construye una scale-up SaaS una estrategia de nube resiliente.
Por qué conviene aclararlo ya
La mayoría de las organizaciones lo averigua solo cuando se lo pide un cliente, un auditor o un supervisor. Entonces se convierte en una carrera contrarreloj. Si lo haces ahora, también con tu proveedor actual, te lleva una tarde. Durante una auditoría te costará mucho más.
También ayuda al negociar. Cómo responde un proveedor a estas preguntas dice mucho de cómo trabaja. Una respuesta clara y por escrito es buena señal. Si da rodeos, tenlo en cuenta en tu decisión.
Cómo lo hacemos nosotros
Worldstream es una alternativa flexible, transparente y local que encaja en una estrategia de nube resiliente. Somos una empresa neerlandesa con centros de datos propios en Naaldwijk y una red propia, y quiénes son nuestros propietarios es público. Mantenemos toda la cadena de infraestructura en nuestras manos: centro de datos, red, hardware y soporte. Trabajas con precios mensuales fijos, según lo que acuerdes con nosotros. Así sabes lo que pagas y no hay sorpresas en la factura. Nuestros ingenieros están presentes 24/7 en nuestros propios centros de datos, y el tiempo medio de respuesta del soporte es de 7 minutos.
Una respuesta así de concreta puedes esperarla de cualquier proveedor. Si un proveedor no puede darte una cifra, una ubicación o un documento, es motivo para seguir preguntando.
Tu primer paso
Elige tu proveedor actual o el que estás valorando. Averigua en una tarde quién es el propietario, dónde están tus datos, dónde funciona el entorno de gestión, quién tiene las claves y qué dice el contrato sobre la salida y las solicitudes de datos. Anota las respuestas.
¿No lo consigues por tu cuenta? Plantea entonces las preguntas directamente al proveedor y fíjate en lo rápida y concreta que es la respuesta. ¿Quieres repasar la lista para tu propio entorno con nosotros? Ponte en contacto, estaremos encantados de pensar contigo.
Preguntas frecuentes
No. La soberanía depende de la arquitectura, las condiciones de salida, la propiedad y la ubicación de los datos en conjunto. Certificaciones como ISO 27001 o SOC 2 tratan las medidas de seguridad. No dicen nada sobre la jurisdicción ni la salida, así que compruébalas junto con las demás preguntas.